
03 jun.
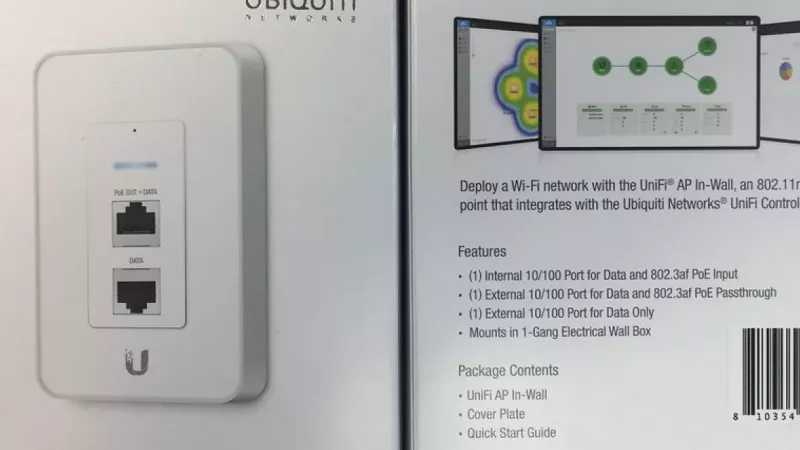
<p>Elke keer dat een bezoeker naar het wachtwoord van het wifinetwerk vraagt, neemt u eigenlijk een beslissing over de opzet van uw netwerk. Geeft u de inloggegevens van het hoofdnetwerk door, dan belandt de telefoon of laptop van die persoon in hetzelfde broadcast-domein als de bestandsserver, de printers, de camera-recorder en elk aangesloten smart-apparaat. Een apart gastnetwerk maakt van deze open deur een gecontroleerde doorgang: bezoekers krijgen de verwachte internettoegang, terwijl alles wat belangrijk is voor het huishouden of het bedrijf onzichtbaar en onbereikbaar blijft.</p><p>Hieronder lopen we de architectuur van een correct geïsoleerde draadloze gasttoegang door – van de gastmodus met één klik op een consumentenrouter tot VLAN-gebaseerde segmentatie via meerdere access points – en behandelen we de criteria die een cosmetisch gebaar van een echte beveiligingsgrens onderscheiden.</p><h2>Wat er werkelijk gebeurt wanneer gasten verbinden met het hoofdnetwerk</h2><p>Clients die met hetzelfde draadloze netwerk verbonden zijn, delen normaal gesproken een layer-2-segment. Elk aangesloten apparaat kan daarom zijn buren via ARP en mDNS opsporen, open poorten scannen, onbeveiligde bestandsshares doorzoeken en aanmeldpogingen tegen beheersinterfaces ondernemen. Daarvoor is geen vakkennis nodig: gratis smartphone-apps brengen een volledig subnet in seconden in kaart en sommen elk bereikbaar apparaat met fabrikantnaam en open diensten op.</p><p>De dreiging is zelden de gast als persoon. Het is het apparaat van de gast. Een laptop van een aannemer met een worm, een telefoon vol sideloaded applicaties of een gecompromitteerde tablet scant automatisch en ongemerkt elk netwerk waarmee het verbonden raakt. In een vlak netwerk krijgt deze malware een directe route naar NAS-boxen met zwakke wachtwoorden, IP-camera's met verouderde firmware en kantoorapparaten die nooit zijn beveiligd tegen vijandig dataverkeer.</p><ul><li><strong>Zijdelingse verspreiding:</strong> Ransomware die op een computer landt, zoekt onmiddellijk naar shares, back-ups en remote-desktopdiensten op naburige apparaten.</li><li><strong>Datalekken:</strong> Mediaservers, netwerkschijven en printerspools staan binnen het LAN vaak leestoegang zonder authenticatie toe.</li><li><strong>Bandbreedteconflicten:</strong> Een enkele cloudback-up of videoupload vanaf een gastapparaat kan VoIP-gesprekken en bedrijfstoepassingen hun capaciteit ontnemen.</li><li><strong>Herleidbaarheid:</strong> Wanneer al het dataverkeer via dezelfde verbinding loopt, wordt het praktisch onmogelijk om bezoekersactiviteit achteraf te onderscheiden van eigen activiteit.</li></ul><h2>Twee niveaus van scheiding: gast-SSID en VLAN</h2><h3>Niveau één: de ingebouwde gastmodus</h3><p>Bijna elke moderne router biedt een gast-SSID die de toegang tot het interne subnet met één schakelaar blokkeert. Correct geactiveerd krijgen bezoekers een andere netwerknaam, een ander wachtwoord en een firewallregel die alleen dataverkeer naar het internet toestaat. Voor appartementen en kleine huishoudens is dit doorgaans voldoende, mits ook de client-isolatie is geactiveerd, zodat de gastapparaten elkaar ook onderling niet kunnen zien.</p><h3>Niveau twee: VLAN-gebaseerde segmentatie</h3><p>Kantoren, klinieken en winkels hebben doorgaans meer dan één access point nodig, daarom is 802.1Q-VLAN-tagging het juiste gereedschap. De gast-SSID wordt op elk access point aan zijn eigen VLAN toegewezen, een managed switch draagt het getagde dataverkeer, en de router of firewall handhaaft de grens tussen de segmenten. Het resultaat schaalt netjes: tientallen radiomodules kunnen een uniform gastnetwerk uitzenden, terwijl het beleid op één plek centraal blijft.</p><p>De VLAN-scheiding maakt ook een fijnere controle mogelijk: een eigen DHCP-bereik met korte leaseduren, aparte DNS-filtering voor bezoekers en bandbreedteplafonds per segment, die te allen tijde ruimte voor het operationele verkeer garanderen.</p><h2>Hardware-checklist vóór de aankoop</h2><p>Niet elk apparaat dat als router of access point wordt verkocht, isoleert het dataverkeer naar behoren. In de productreeksen die DistriNode aan wederverkopers levert, onderscheiden de volgende mogelijkheden consequent apparaten die een echte gastgrens kunnen afdwingen van apparaten die slechts een tweede netwerknaam uitzenden.</p><ul><li><strong>Multi-SSID-ondersteuning</strong> met de mogelijkheid om elke SSID een apart VLAN toe te wijzen.</li><li><strong>Client-isolatie</strong> (soms aangeduid als AP-isolatie) per netwerk configureerbaar, niet globaal.</li><li><strong>WPA2/WPA3-mixed-mode</strong>, zodat ook oudere bezoekersapparaten veilig kunnen verbinden.</li><li><strong>Snelheidsbeperking</strong> per SSID of per client, in de radiomodule zelf afgedwongen, niet verderop in het netwerk.</li><li><strong>Captive-portal-ondersteuning</strong>, hetzij geïntegreerd of via een externe controller.</li></ul><p>Geschikte modellen zijn er in beide categorieën draadloze infrastructuur: zelfstandige <a href='https://distrinode.nl/wifi-routers'>draadloze routers</a> voor installaties met één apparaat en door een controller beheerde <a href='https://distrinode.nl/wifi-accesspoints'>draadloze access points</a> voor gebouwen die een consistente dekking over meerdere ruimtes of verdiepingen nodig hebben.</p><h2>De gastervaring vormgeven</h2><h3>Captive portal en gebruiksvoorwaarden</h3><p>Een captive portal is de pagina die een bezoeker ziet voordat hij toegang krijgt. Naast de branding heeft deze twee praktische taken: het weergeven van de gebruiksvoorwaarden en, indien nodig, het verkrijgen van toestemming. Houd het op één scherm met één knop – elk extra invoerveld vermindert meetbaar het aantal succesvolle aanmeldingen en verhoogt het aantal supportvragen aan medewerkers.</p><h3>Bandbreedte en eerlijke verdeling</h3><p>Reserveer capaciteit voor het dataverkeer dat de rekeningen betaalt. Een gebruikelijk uitgangspunt is het gastsegment te beperken tot ongeveer een kwart van de totale downlink en elke client te beperken tot enkele megabits per seconde – genoeg voor messaging, browsen en SD-video, maar niet genoeg om de verbinding te monopoliseren. Airtime-fairness-instellingen op het access point voorkomen bovendien dat een langzame legacy-client de doorvoer voor alle anderen in dezelfde radiomodule aantast.</p><blockquote><p>Een gastnetwerk is geen beleefdheidsgebaar. Het is een beveiligingsgrens die toevallig handig is voor bezoekers.</p></blockquote><h2>Instellingen die de meeste installaties vergeten</h2><ul><li>Schakel administratieve toegang vanaf het gastsegment volledig uit, inclusief de bereikbaarheid van de gateway-managementinterface.</li><li>Schakel WPS op alle radiomodules uit; WPS met pincode is nog steeds eenvoudig met brute force te kraken en ondermijnt een verder sterk wachtwoord.</li><li>Wijzig het gastwachtwoord volgens een vast schema – per kwartaal voor kantoren, na elk evenement voor locaties die het publiek ontvangen.</li><li>Geef het gastsegment een eigen DNS-resolver met malwarefilter in plaats van toegang tot de interne resolver.</li><li>Plan de gast-SSID zodanig dat deze buiten de openingstijden wordt uitgeschakeld, waar de toepassing dit toelaat.</li><li>Log DHCP-leases met tijdstempels, zodat activiteiten gecorreleerd kunnen worden als er ooit een misbruikklacht van de provider binnenkomt.</li></ul><h2>Veelgestelde vragen</h2><h3>Vertraagt een gast-SSID het primaire netwerk?</h3><p>Elke extra SSID voegt een kleine overhead toe, omdat beacons ook zonder verbonden clients zendtijd verbruiken. Bij een of twee extra netwerken is het effect verwaarloosbaar; de praktische impact komt van het gastverkeer zelf, en precies daarvoor zijn de snelheidslimieten per SSID bedoeld.</p><h3>Is client-isolatie in het hoofdnetwerk een acceptabel alternatief?</h3><p>Nee. Client-isolatie voorkomt alleen dat draadloze apparaten met elkaar communiceren; het weerhoudt een gast er niet van om bekabelde apparaten zoals servers, printers of camera-recorders te bereiken. Alleen een apart subnet met firewallregels tussen de segmenten biedt die grens.</p><h3>Kan een gastnetwerk meerdere access points omvatten?</h3><p>Ja, en in elk gebouw met meerdere access points zou dat ook moeten. Zend dezelfde gast-SSID uit vanaf elk access point en tag de SSID in hetzelfde VLAN; dan behouden bezoekers hun sessie tijdens roaming, terwijl het beleid op het hele terrein uniform blijft.</p><h3>Waar moeten smart-home- en IoT-apparaten worden aangesloten?</h3><p>Idealiter in een eigen derde segment. Als de hardware slechts twee netwerken ondersteunt, horen IoT-apparaten aan de gastzijde – ze hebben internet nodig, niet uw laptops. Apparaten die u direct moet kunnen bereiken, zoals een netwerkprinter, zijn de uitzondering en vereisen expliciete firewallregels in plaats van een algemene vrijgave.</p><h3>Gast-wifi met wachtwoord of open captive portal – wat is beter?</h3><p>Voor huizen en kantoren is een WPA2/WPA3-wachtwoord de verstandige standaardinstelling, omdat het het dataverkeer over de lucht versleutelt. Openbare locaties die een soepele toegang wensen, kunnen een open netwerk met een captive portal gebruiken, waarbij ze accepteren dat de radioverbinding onversleuteld is en dit compenseren met strikte isolatie tussen de clients en strenge sessieduurlimieten.</p><h3>Hoeveel gast-clients kan een access point aan?</h3><p>Consumentenhardware verslechtert doorgaans merkbaar boven de twintig tot dertig actieve clients per radiomodule; zakelijke access points vermelden geteste aantallen gelijktijdige clients in hun datasheets. Als uw locatie regelmatig meer bezoekers ontvangt, plan dan meerdere access points op niet-overlappende kanalen in plaats van één overbelast apparaat te gebruiken.</p>
Plaats een reactie